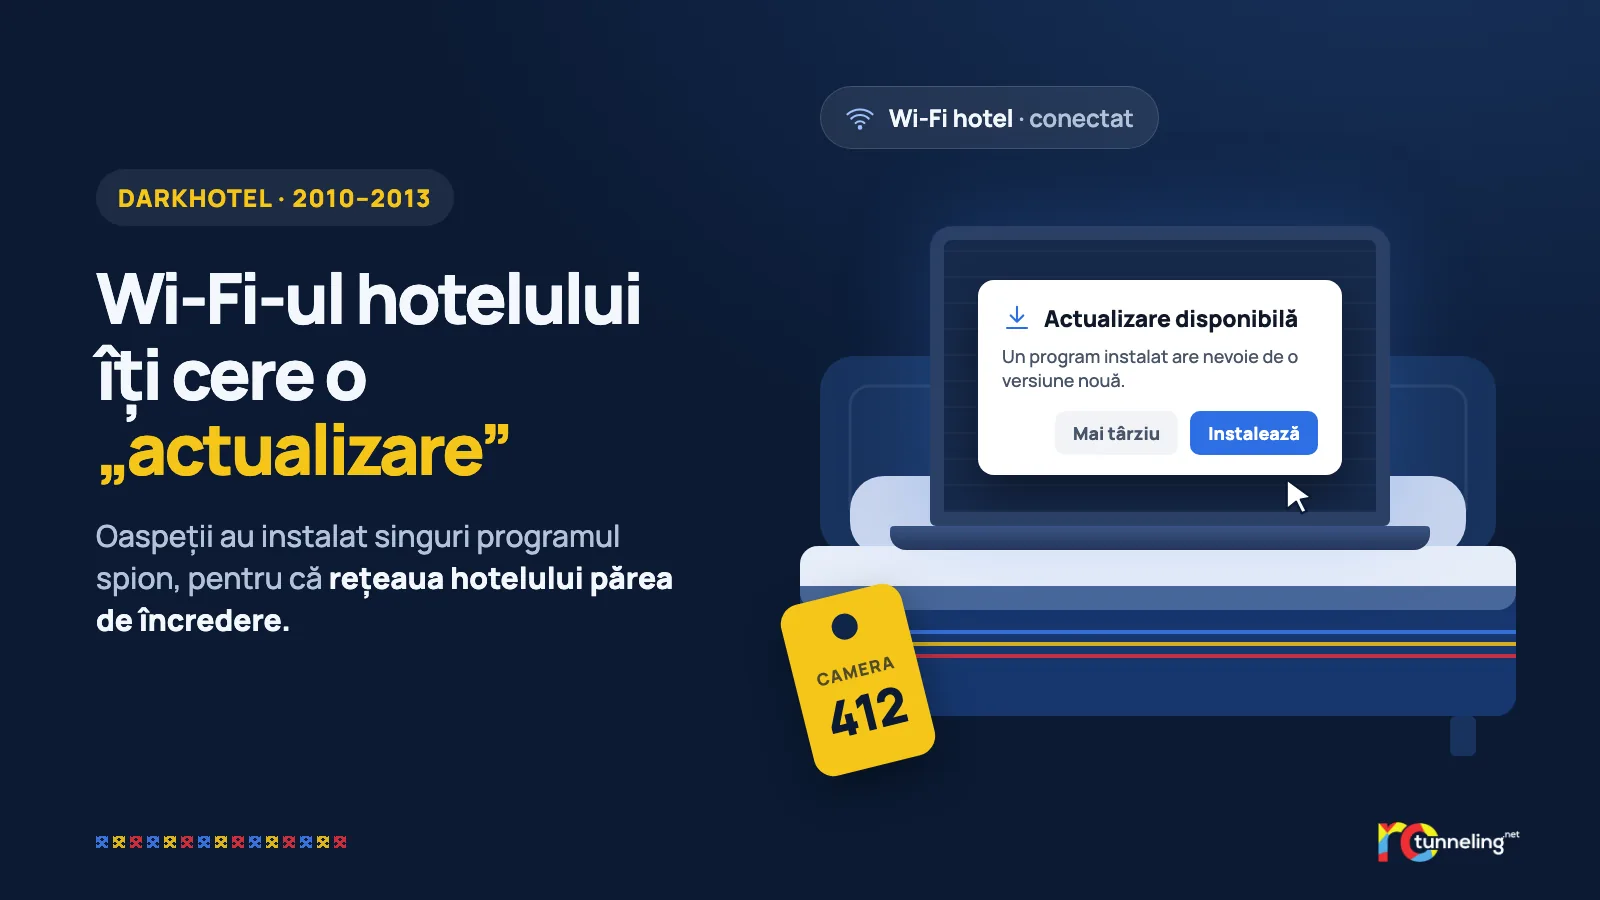
Ajungi seara la hotel după o zi lungă. Te conectezi la Wi-Fi cu numele de familie și numărul camerei, cum cere pagina de login. Apare o fereastră care spune că un program cunoscut are nevoie de o actualizare. Apeși „Instalează”, pentru că pare normal. Exact așa au fost spionați timp de ani de zile directori din mari companii.
Ce s-a întâmplat
În noiembrie 2014, cercetătorii Kaspersky au publicat analiza unei grupări pe care au numit-o DarkHotel. Ținta erau oameni importanți aflați în deplasare: directori generali, vicepreședinți, șefi de vânzări și de cercetare. Atacurile prin rețelele unor hoteluri de lux din Asia-Pacific au fost cele mai active între august 2010 și 2013. Uneltele grupării existau din 2007, iar primele infectări datau din 2008.
Kaspersky a numărat mii de infectări, aproximativ 90% în Japonia, Taiwan, China, Rusia și Coreea de Sud. Nimeni nu a fost arestat, iar autorii nu au fost legați oficial de vreo țară.
Cum a funcționat, pas cu pas
- Atacatorii aveau acces la rețeaua hotelului.
- Oaspetele se loga la Wi-Fi cu numele de familie și numărul camerei. Așa știau atacatorii exact cine s-a conectat.
- Pe ecran apărea o „actualizare” falsă pentru un program popular. Fișierul era semnat cu certificate furate sau slabe, ca să pară legitim.
- „Actualizarea” instala un program spion. Acesta descărca apoi un keylogger, care înregistra tot ce tasta oaspetele, și un program care fura parolele salvate în browser.
- După atac, gruparea își ștergea uneltele din rețeaua hotelului, ca să nu lase urme.
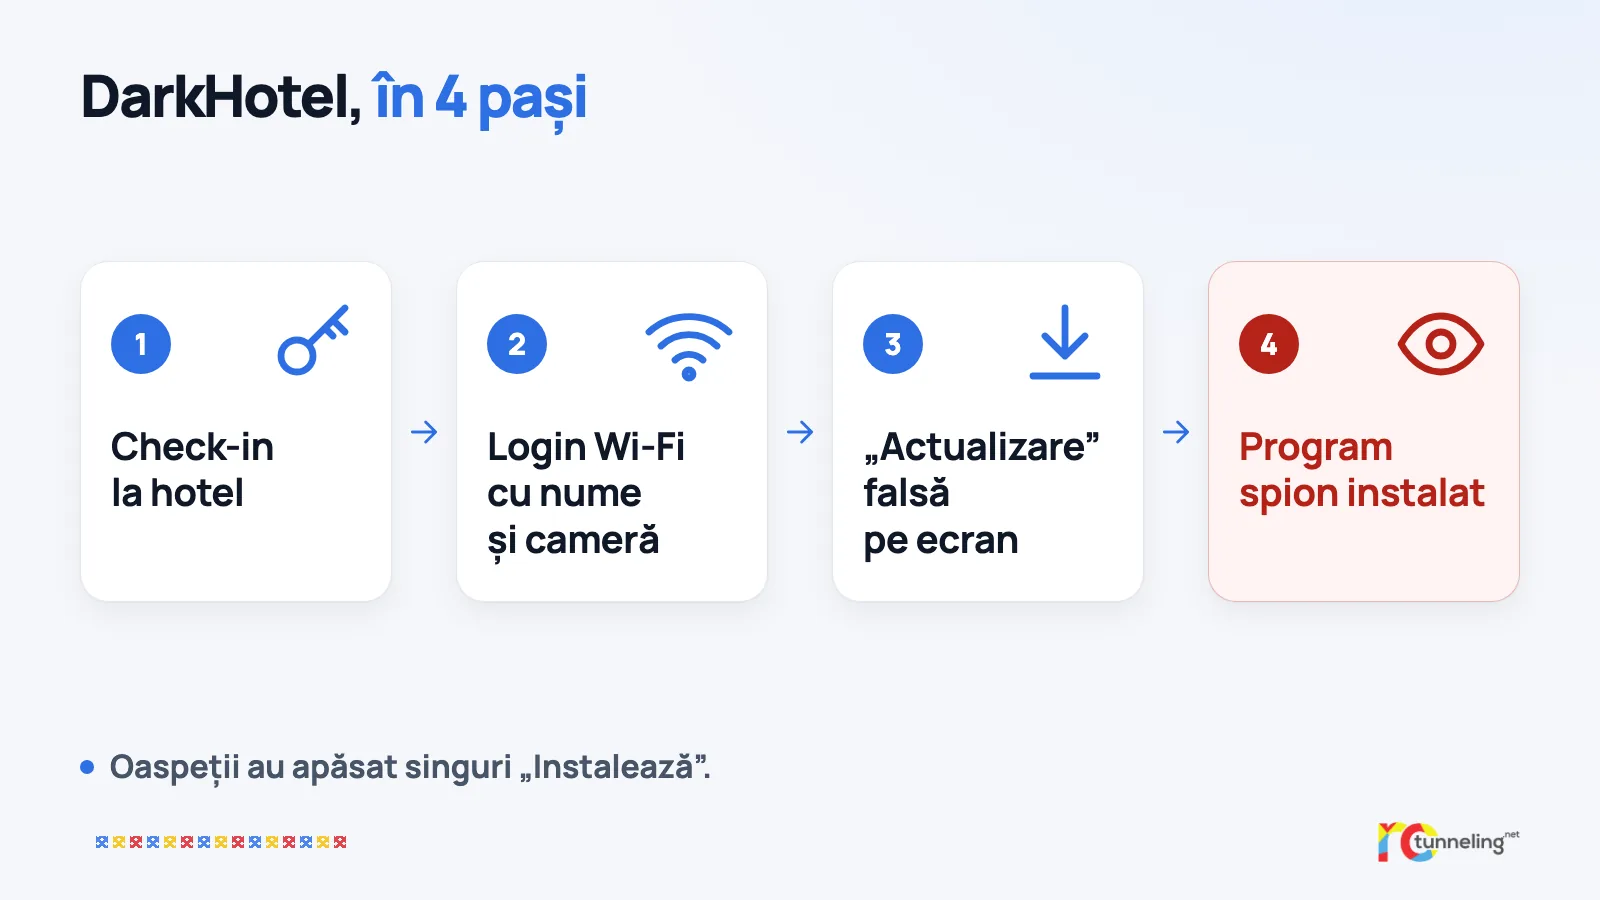
Cel mai neliniștitor detaliu: nimeni nu a spart laptopul direct. Oaspeții au instalat singuri programul, pentru că rețeaua hotelului părea de încredere.
Ce te protejează
- Nu instala niciodată o actualizare dintr-o fereastră apărută pe un Wi-Fi public. Actualizează doar din setările sistemului sau din meniul aplicației.
- Fă actualizările acasă, înainte de plecare, pe rețeaua ta.
- Activează verificarea în doi pași (2FA) la e-mail și la rețelele sociale. O parolă furată nu mai ajunge singură.
- Nu salva parolele importante în browser pe laptopul cu care călătorești. Un manager de parole e mai sigur.
- Folosește un VPN pe orice Wi-Fi de hotel. Chiar Kaspersky a recomandat asta în raportul din 2014: VPN-ul îți ascunde traficul de o rețea locală compromisă.
Unde ajută un VPN și unde nu
Un VPN criptează traficul dintre dispozitivul tău și serverul VPN. Rețeaua hotelului vede doar date criptate: nu poate citi ce trimiți și nu poate modifica paginile pe care le deschizi. Asta închide o mare parte din ce a făcut posibil DarkHotel.
Un VPN nu te oprește însă să apeși singur „Instalează” pe un fișier fals. Pentru asta contează obiceiul: actualizările vin din setări, nu din ferestre apărute din senin.
Pe scurt despre RoTunneling
RoTunneling VPN criptează conexiunea dintre dispozitivul tău și serverele noastre din România, pe orice Wi-Fi: hotel, aeroport, cafenea. Aplicațiile pentru Windows, macOS, Linux și Android se conectează și pe rețelele care blochează VPN-urile. Bonus pentru cine e plecat din țară: ai IP din București, deci banca și televiziunile românești merg ca acasă. Detalii pe rotunneling.net.
Surse
- Kaspersky, comunicat de presă, 10 noiembrie 2014: https://www.kaspersky.com/about/press-releases/kaspersky-lab-sheds-light-on-darkhotels-where-business-executives-fall-prey-to-an-elite-spying-crew
- Kaspersky Securelist, „The Darkhotel APT”, 10 noiembrie 2014: https://securelist.com/the-darkhotel-apt/66779/