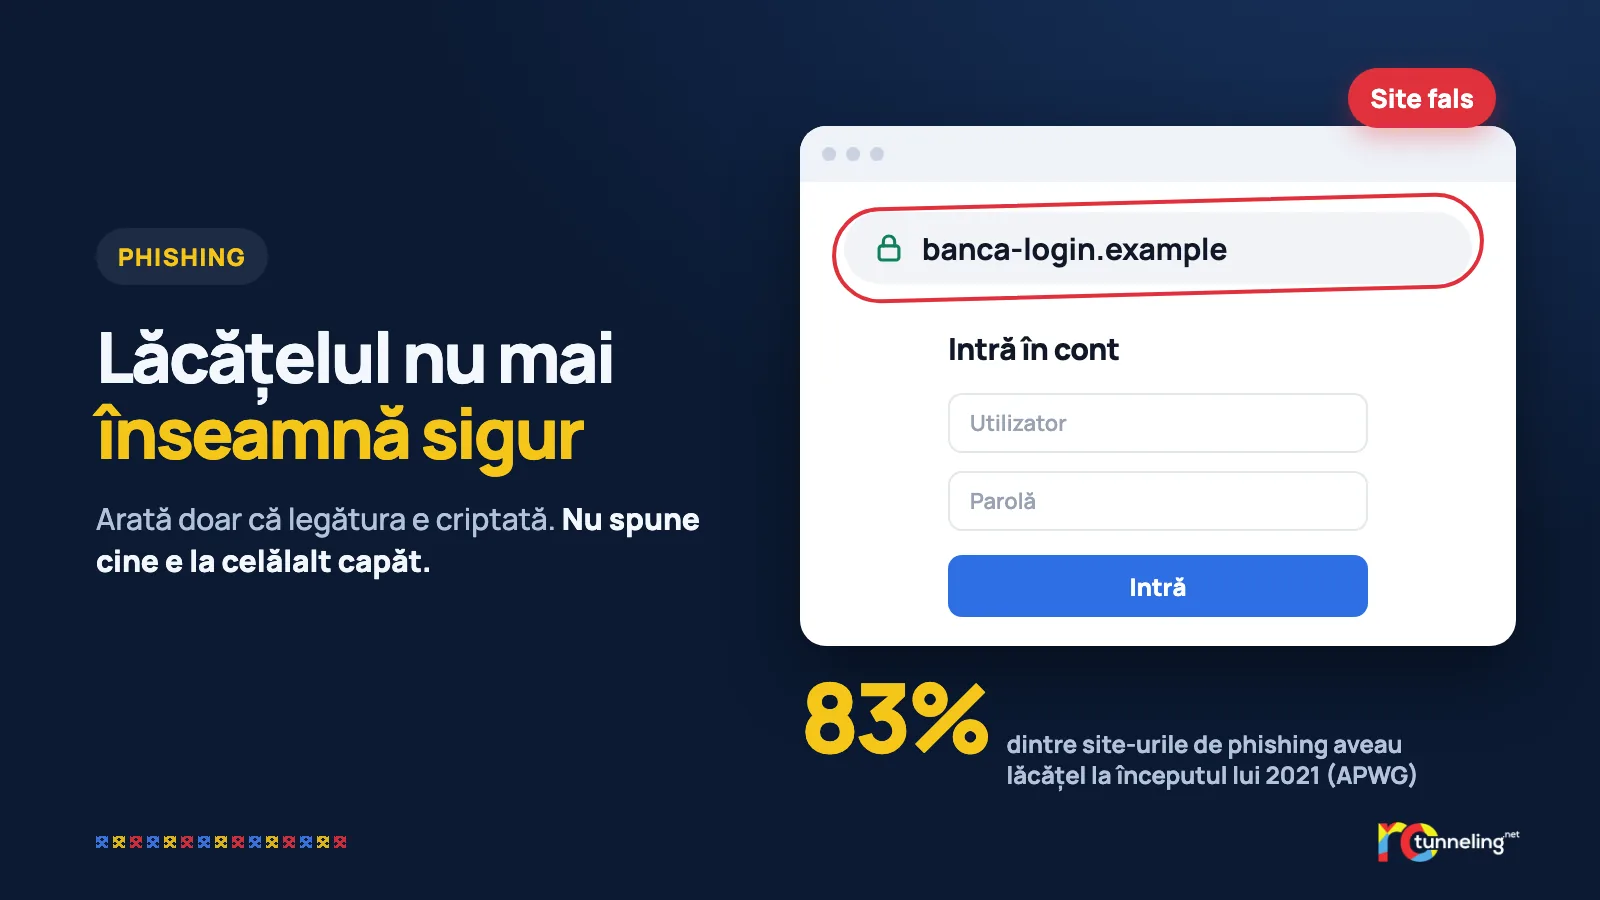
Ani la rând am primit același sfat: înainte să introduci cardul, uită-te după lăcățelul de lângă adresă. Sfatul a fost bun cândva. Astăzi, pagina falsă din SMS-ul cu coletul, despre care am scris săptămâna trecută, are aproape sigur și ea un lăcățel. Lăcățelul arată doar că legătura dintre tine și site e criptată. Despre cine se află la celălalt capăt nu spune nimic.
Ce s-a schimbat
APWG, grupul internațional de lucru împotriva phishingului, numără de ani buni câte site-uri false folosesc HTTPS, adică au lăcățel:
- la finalul lui 2016, sub 5%;
- în trimestrul al treilea din 2019, peste două treimi (68%);
- în primul trimestru din 2021, 83%.
Motivul e simplu. Certificatul care aduce lăcățelul se obține azi gratuit și automat. Potrivit raportului APWG din 2021, 94,5% dintre certificatele folosite în phishing erau de tipul cel mai simplu, care confirmă doar că cererea vine de la cine controlează domeniul. Identitatea firmei nu o verifică nimeni. Încă din 2019, APWG scria că oamenii nu se mai pot baza doar pe lăcățel ca să știe dacă un site e sigur.
Urma pe care o lasă orice site nou
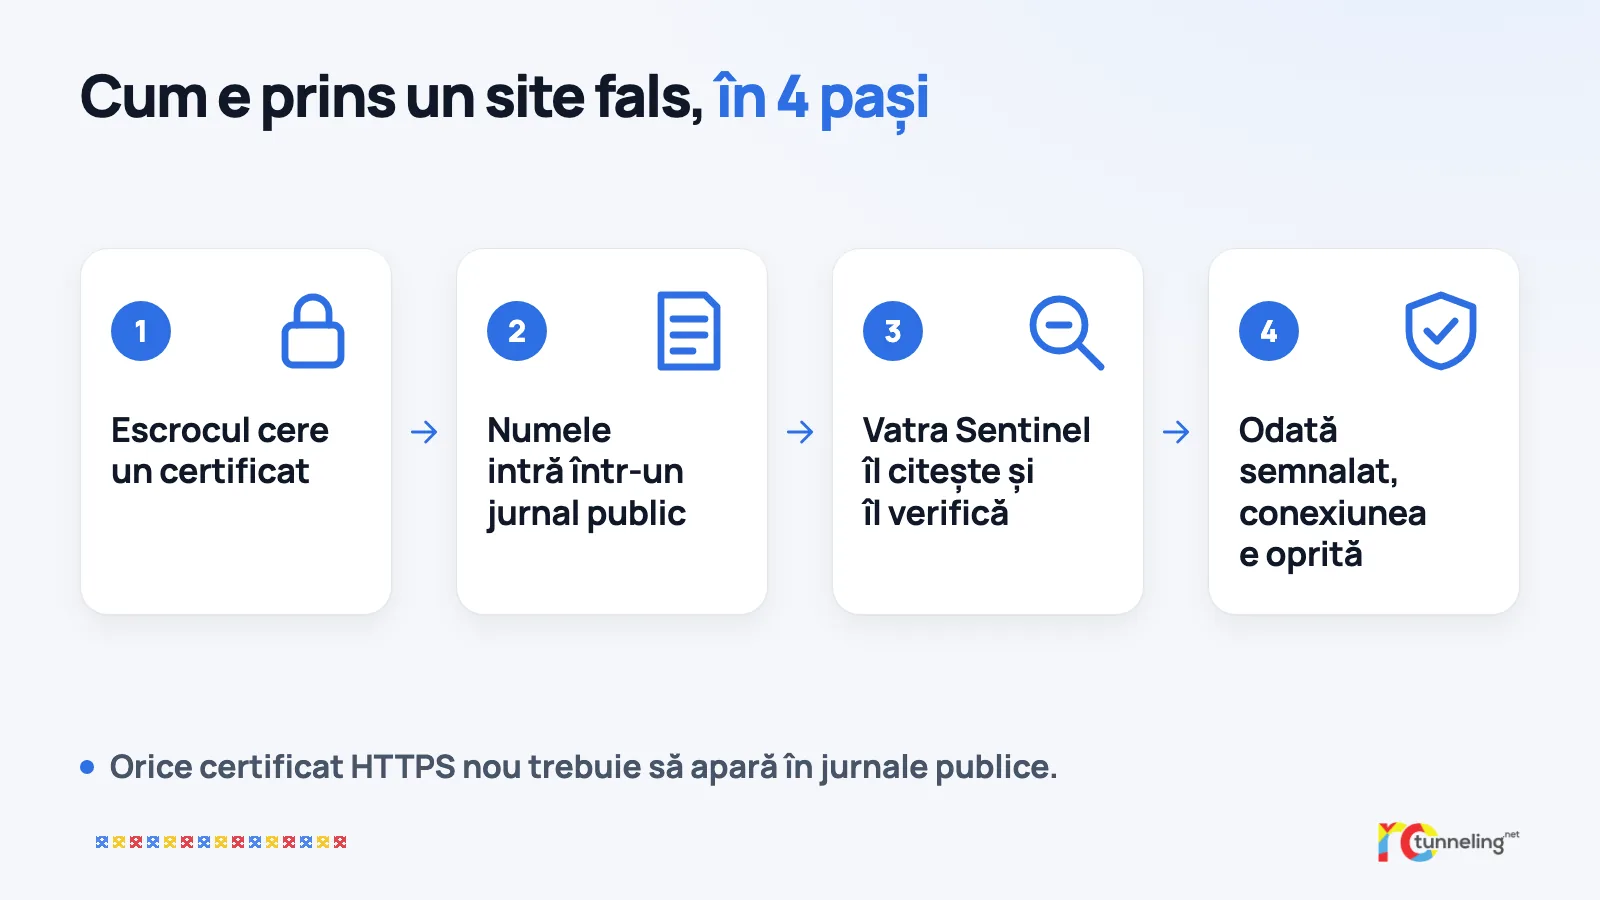
Există însă o regulă mai puțin cunoscută care lucrează în favoarea noastră. Din 2018, cel mai folosit browser cere ca fiecare certificat nou să fie înscris în jurnale publice, numite Certificate Transparency. Azi regula e aplicată de toate browserele mari. Un certificat care lipsește de acolo e respins, iar site-ul afișează o eroare în loc de lăcățel.
Gândește-te la un registru public în care se poate doar adăuga. Nimic nu se șterge, nimic nu se modifică, iar oricine îl poate citi. Escrocul care vrea lăcățel pentru „banca-login.example” trebuie deci să-și treacă numele în registru înainte ca site-ul lui să funcționeze cum trebuie în browser.
Jurnalele au fost create ca firmele să vadă certificatele emise pe numele lor fără știrea lor. Același registru poate fi citit și ca să prinzi site-urile care imită o bancă, un curier sau un magazin.
Vatra Sentinel, pas cu pas
Vatra Sentinel este un sistem dezvoltat în București, construit pe tehnologia firmei VAKYN, care face exact asta. După descrierea publică a sistemului:
- Citește în timp real jurnalele publice de certificate, pe măsură ce certificatele sunt emise.
- Compară fiecare nume nou cu o listă de mărci urmărite. Prinde și trucurile obișnuite: cifra 0 în loc de litera o, litere din alte alfabete care arată la fel, cuvinte-momeală precum „login”, „verify” sau „secure” lipite de numele unei mărci.
- Pentru numele suspecte, verifică vechimea domeniului, firma la care a fost înregistrat și locul în care e găzduit. Un domeniu înregistrat acum o jumătate de oră, care copiază numele unei bănci, spune deja multe.
- Cele mai riscante cazuri ajung la un model de decizie. Acesta răspunde la întrebările pe care și le-ar pune un analist și spune cât de sigur e pe fiecare răspuns.
- Fiecare nume semnalat primește un nivel de risc, de la scăzut la critic.
Potrivit comunicatului din 10 noiembrie 2026, între 26 octombrie și 10 noiembrie sistemul a citit peste 6,6 miliarde de intrări din jurnale și a evaluat peste 1,3 milioane de domenii suspecte, găzduite în peste 90 de țări și teritorii. Sunt cifrele firmei, nu cifre verificate independent.
Tot pe 10 noiembrie 2026, Warning.com a anunțat că a cumpărat Vatra Sentinel, iar VAKYN rămâne o firmă independentă.
Printre sursele listelor din RoTunneling Protect – Protecție Malware și Phishing se numără Vatra Sentinel și echipele naționale de securitate (CERT) din mai multe țări.
Ce te protejează
- Nu te baza pe lăcățel. Citește numele site-ului întreg. „banca-login.example” nu e site-ul băncii tale, chiar dacă are lăcățel.
- Intră pe site-urile importante din favorite sau din aplicația oficială, nu din linkuri primite pe SMS, e-mail sau chat.
- Folosește un manager de parole. Nu completează parola pe un site care doar seamănă cu cel real, iar asta e un semnal bun că ceva nu e în regulă.
- Activează un DNS protector, care oprește conexiunea către site-urile false deja cunoscute.
- Dacă ai introdus deja datele, sună la bancă și schimbă parola. Raportează site-ul la DNSC, la numărul 1911.
Unde ajută și unde nu
Un DNS protector oprește un site fals abia după ce acesta a fost semnalat. Cu cât site-ul e prins mai devreme, cu atât mai puțini oameni apucă să-l deschidă. De aceea contează sursele care îl văd din momentul în care apare online. Totuși, nicio protecție nu prinde totul: un site foarte nou poate scăpa, iar un apel care te convinge să muți bani nu trece prin niciun site. Reduce riscul, nu înlocuiește atenția și nici antivirusul.
Pe scurt despre RoTunneling
Protect e activ implicit în aplicația RoTunneling cât timp ești conectat și îl poți opri din setări. Dacă nu folosești VPN-ul, îl ai gratuit prin adresa DoH RoTunneling Protect, fără cont, pe telefon, tabletă sau calculator. Ghidul de configurare e pe rotunneling.net.
Surse
- APWG, Phishing Activity Trends Report, trimestrul 4 din 2017: https://docs.apwg.org/reports/apwg_trends_report_q4_2017.pdf
- APWG, Phishing Activity Trends Report, trimestrul 3 din 2019: https://docs.apwg.org/reports/apwg_trends_report_q3_2019.pdf
- APWG, Phishing Activity Trends Report, trimestrul 1 din 2021: https://docs.apwg.org/reports/apwg_trends_report_q1_2021.pdf
- Certificate Transparency, cum funcționează: https://certificate.transparency.dev/howctworks/
- Anunțul echipei Chromium despre aplicarea Certificate Transparency (certificatele emise după 30 aprilie 2018): https://groups.google.com/a/chromium.org/g/ct-policy/c/wHILiYf31DE
- MDN, Certificate Transparency în browsere: https://developer.mozilla.org/en-US/docs/Web/Security/Defenses/Certificate_Transparency
- Vatra Sentinel: https://vatra.vakyn.com
- Comunicatul din 10 noiembrie 2026 (EIN Presswire): https://www.einpresswire.com/article/955759173/vatra-sentinel-joins-the-warning-com-family-to-fight-brand-impersonation