Ești în avion, telefonul găsește o rețea Wi-Fi cu numele companiei aeriene și se conectează singur. Apare o pagină care îți cere să te loghezi cu e-mailul sau cu contul de rețea socială, „ca să primești internet gratuit”. Internetul nu vine niciodată. Parola ta, în schimb, a ajuns deja la altcineva.
Ce s-a întâmplat
În aprilie 2024, o companie aeriană din Australia a semnalat o rețea Wi-Fi suspectă în timpul unui zbor intern. Pe 19 aprilie 2024, Poliția Federală Australiană (AFP) a percheziționat bagajul de mână al unui bărbat de 44 de ani, din Western Australia, pe aeroportul din Perth. Polițiștii au găsit un dispozitiv portabil de creat rețele Wi-Fi, un laptop și un telefon.
Anchetatorii au descoperit rețele false în aeroporturile din Perth, Melbourne și Adelaide și pe zboruri interne. Bărbatul folosea datele de login adunate așa ca să intre în conturile unor femei, de unde a furat mii de fotografii și filmări intime. A doua zi după percheziție, a încercat să șteargă 1.752 de fișiere dintr-un cont de stocare și să-și golească telefonul de la distanță.
A pledat vinovat pentru 15 capete de acuzare. Pe 28 noiembrie 2025, tribunalul din Perth l-a condamnat la 7 ani și 4 luni de închisoare.
Cum a funcționat, pas cu pas
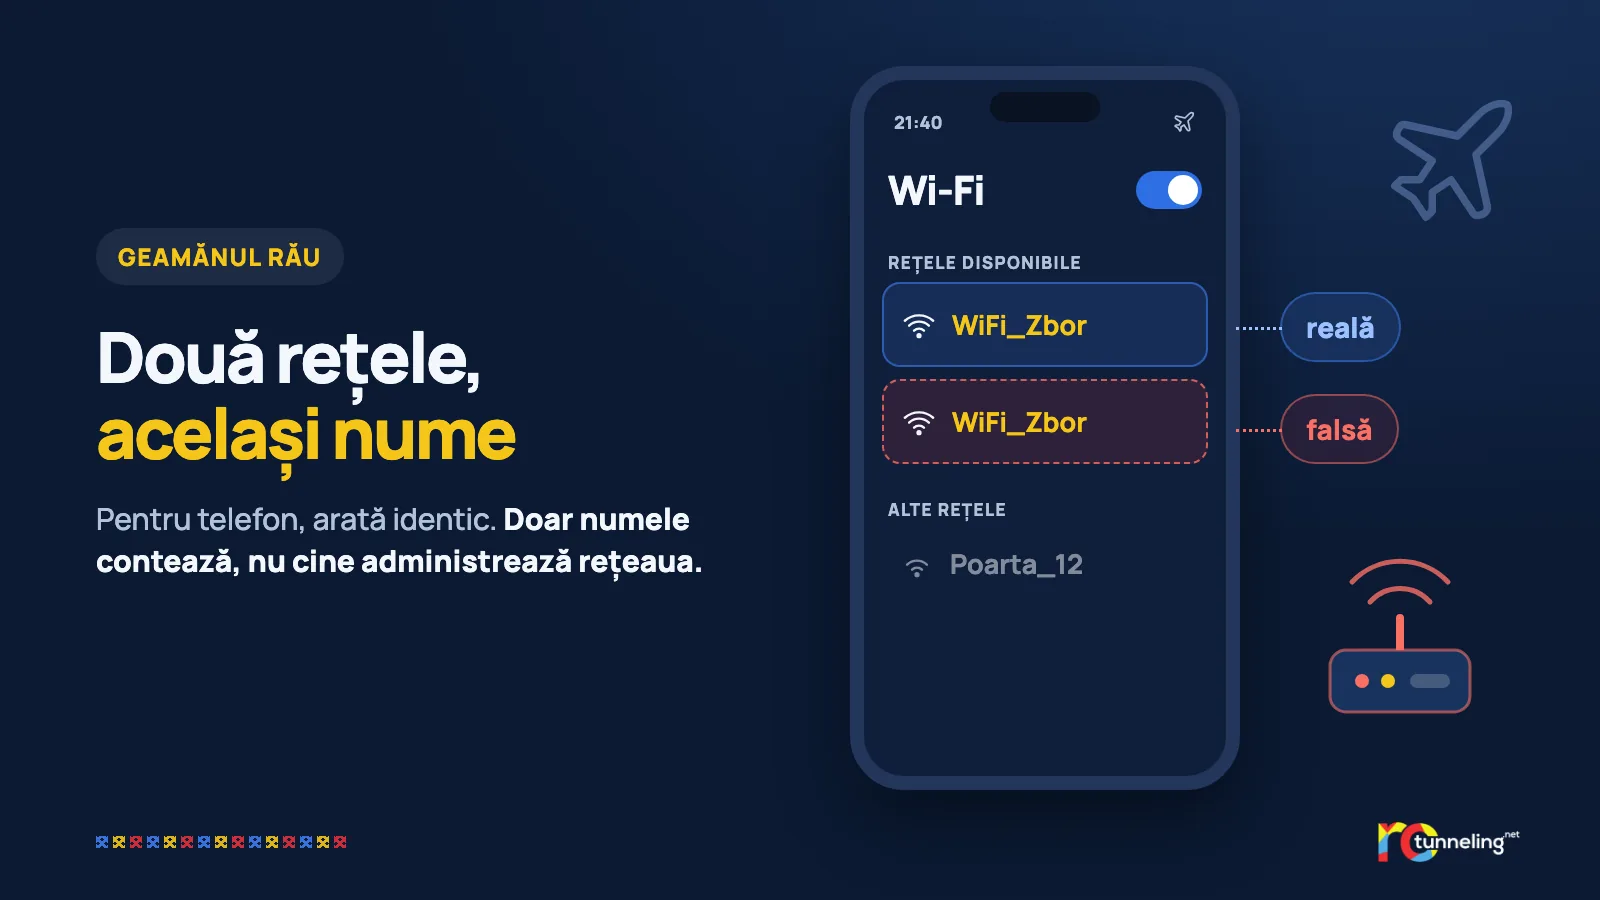
Atacul se numește „evil twin”, adică „geamănul rău”.
- Telefonul tău ține minte rețelele la care te-ai conectat și le caută singur, peste tot.
- Dispozitivul atacatorului „ascultă” aceste căutări și creează o rețea cu exact același nume.
- Telefonul vede un nume cunoscut și se conectează automat, fără să te întrebe.
- Apare o pagină de login falsă care cere e-mailul sau contul de rețea socială.
- Tot ce tastezi e salvat pe laptopul atacatorului.
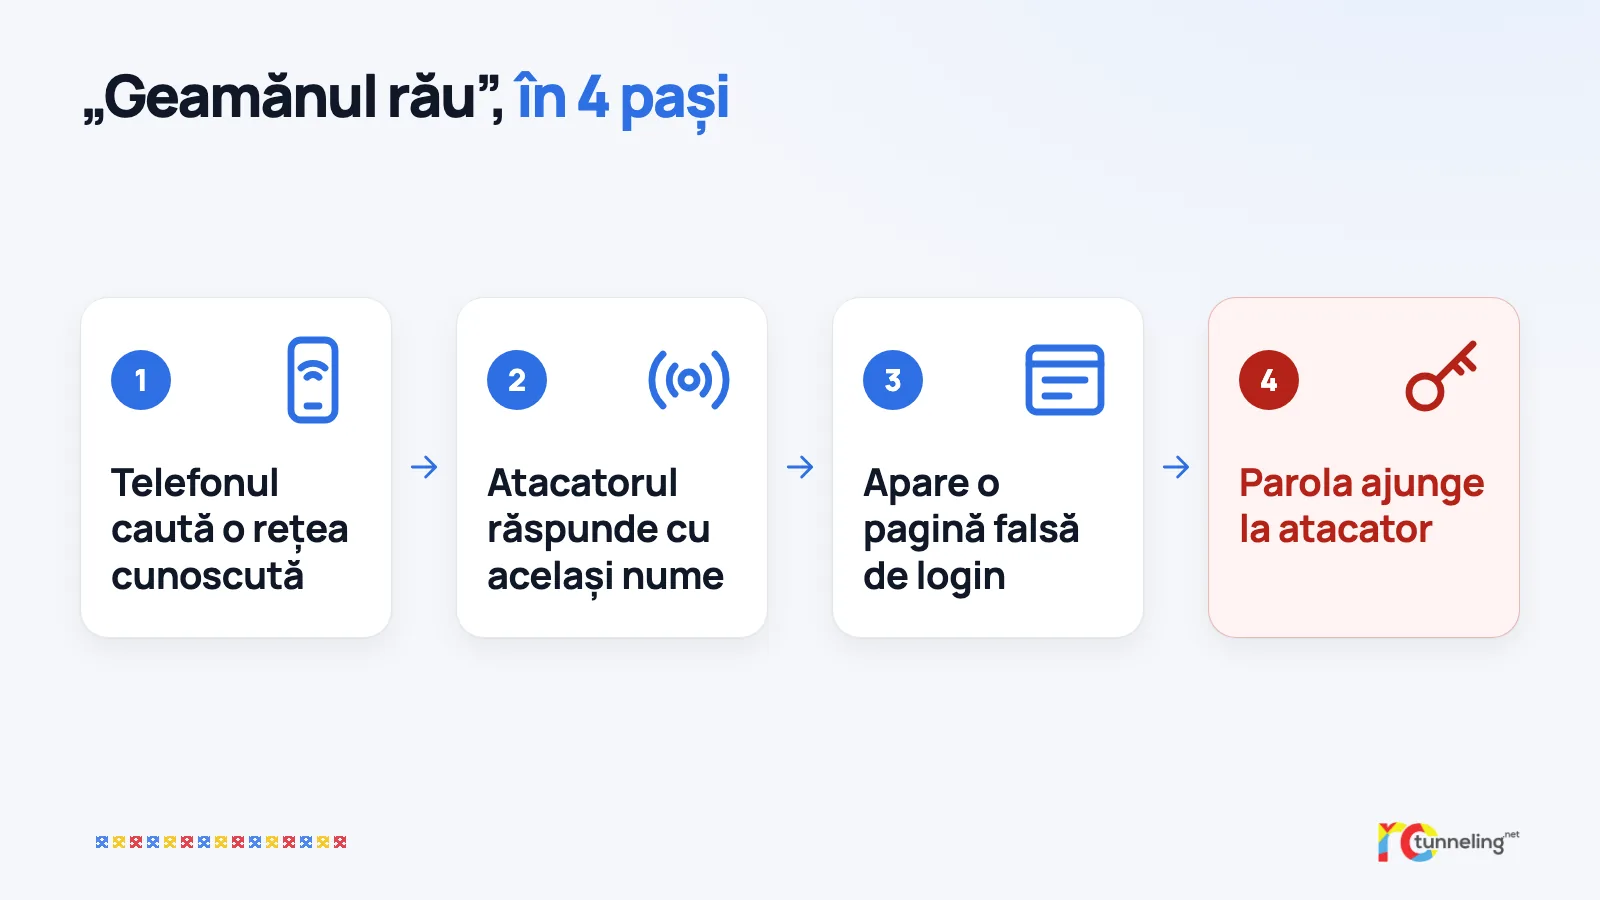
Pentru telefon, două rețele cu același nume arată identic. Doar numele contează, nu cine o administrează.
Ce te protejează
- Nu da niciodată parola de e-mail sau de rețea socială unei pagini de Wi-Fi. O rețea reală cere cel mult un cod primit la îmbarcare sau la recepție, ori o simplă acceptare a condițiilor.
- Oprește conectarea automată la rețelele publice și apasă „Uită rețeaua” după ce pleci din aeroport sau din hotel.
- Activează verificarea în doi pași (2FA) la toate conturile importante.
- Folosește un manager de parole. Nu completează parola pe o pagină falsă, pentru că adresa nu se potrivește. E un semnal de alarmă gratuit.
- Când poți, folosește datele mobile în loc de Wi-Fi-ul public.
Unde ajută un VPN și unde nu
Aici trebuie să fim sinceri: în cazul din Australia, un VPN nu ar fi ajutat. Victimele și-au tastat singure parolele pe pagina atacatorului, iar pagina asta apare înainte să pornească orice VPN.
VPN-ul ajută după ce ai trecut de pagina de login. De acolo, rețeaua (reală sau falsă) vede doar trafic criptat și nu poate citi sau modifica ce faci. Și AFP recomandă un VPN de încredere pe Wi-Fi-ul public, dar regula numărul unu rămâne: nicio parolă pe pagina unei rețele Wi-Fi.
Pe scurt despre RoTunneling
RoTunneling VPN criptează conexiunea dintre dispozitivul tău și serverele noastre din România, oriunde te-ai conecta. Aplicațiile se conectează și pe rețelele care blochează VPN-urile, inclusiv pe hotspoturile cu pagină de login. Iar dacă locuiești în afara țării, primești IP din București pentru site-urile și aplicațiile românești. Detalii pe rotunneling.net.
Surse
- Poliția Federală Australiană (AFP), comunicat, 28 noiembrie 2025: https://afp.gov.au/news-centre/media-release/wa-man-jailed-stealing-intimate-material-and-using-evil-twin-wifi
- SecurityWeek, decembrie 2025: https://www.securityweek.com/australian-man-sentenced-to-prison-for-wi-fi-attacks-at-airports-and-on-flights/
- BleepingComputer, despre acuzațiile din 2024: https://www.bleepingcomputer.com/news/security/australian-charged-for-evil-twin-wifi-attack-on-plane/